基于SpringBoot的高校学习讲座预约系统的设计与实现
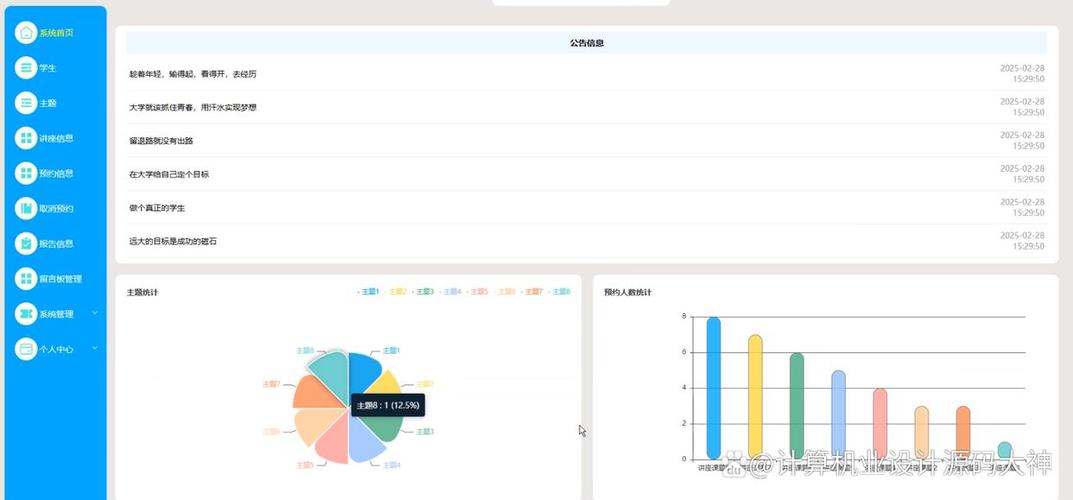
摘要\n\n随着高校学术活动的日益频繁,讲座作为知识传播和学术交流的重要形式,其组织与管理面临着效率低下、资源分配不均、信息不对称等问题。本文设计并实现了一个基于SpringBoot框架的高校学习讲座预约系统。系统采用B/S架构,后端使用SpringBoot框架,前端采用Vue.js,数据库选用MySQL,并结合Redis进行缓存优化。系统实现了用户管理、讲座发布、预约管理、签到管理、数据统计等核心功能,并引入了二维码签到和消息通知机制。通过实际部署与测试,系统运行稳定,能够有效提高讲座管理效率,优化资源配置,提升用户体验,为高校学术活动的信息化管理提供了可行的解决方案。\n\n## 1. 引言\n\n### 1.1 研究背景\n\n高校作为知识传承与创新的重要阵地,经常举办各类学术讲座。传统的讲座管理方式多依赖人工操作,如张贴海报、线下报名、手动统计等,存在信息更新不及时、报名流程繁琐、座位分配不合理、签到效率低等问题。学生也难以及时获取全面的讲座信息,导致热门讲座资源紧张与冷门讲座门可罗雀的矛盾现象。随着移动互联网的普及和智慧校园建设的推进,利用信息化手段提升讲座管理水平已成为必然趋势。SpringBoot作为一款流行的Java Web开发框架,以其快速开发、简化配置、易于集成的特性,非常适合构建此类管理系统。\n\n### 1.2 研究意义\n\n设计并实现一个高校学习讲座预约系统,可以集中管理讲座信息,实现线上预约、签到、评价等全流程数字化,具有以下意义:\n- 提高管理效率:减少人工操作,自动化处理预约、统计等事务。\n- 优化资源配置:实时掌握报名情况,合理分配场地与时间,减少资源浪费。\n- 提升用户体验:为学生提供便捷的讲座信息获取和预约渠道,避免时间冲突。\n- 数据驱动决策:通过数据分析了解讲座受欢迎程度,为后续活动策划提供依据。\n\n## 2. 系统需求分析\n\n### 2.1 功能需求\n\n系统主要面向三类用户:学生、教师(讲座发布者)和管理员。\n\n1. 学生端:\n - 注册登录、个人信息管理;\n - 浏览讲座列表、查看讲座详情;\n - 预约讲座、取消预约;\n - 查看预约记录、签到(二维码扫描)、��价讲座。\n\n2. 教师端:\n - 发布讲座(填写标题、简介、时间、地点、容量等);\n - 管理已发布的讲座(修改、取消);\n - 查看预约名单、签到情况;\n - 查看评价反馈。\n\n3. 管理员端:\n - 用户管理(增删改查、权限分配);\n - 讲座审核、分类管理;\n\);a\n - 数据统计与导出;\n - 系统设置、公告发布。\n\n### 2.2 非功能需求\n\n- 性能:支持高并发访问,响应时间在3秒以内;\n- 安全性:用户认证授权、数据加密传输、防止SQL注入等;\n- 易用性:界面友好,操作简单,响应式设计适配移动端;\n- 可靠性:系统稳定,数据定期备份,具备故障恢复能力;\n- 可扩展性:模块化设计,便于后续功能扩展。\n\n## 3. 系统设计\n\n### 3.1 技术架构\n\n系统采用前后端分离架构。\n- 后端:SpringBoot 2.7 + Spring MVC + MyBatis-Plus + Spring Security + JWT。\n- 前端:Vue.js + Element UI + Axios,采用响应式布局。\n- 数据库:MySQL 8.0,使用Redis缓存热点数据(如讲座列表)。\n- 其他:WebSocket实现消息推送,ZXing生成二维码,部署于Nginx+Tomcat。\n\n### 3.2 功能模块划分\n\n系统分为五个主要模块:\n1. 用户管理模块:负责用户注册、登录、信息维护、权限控制。\n2. 讲座管理模块:实现讲座的增删改查、分类、审核。\n3. 预约管理模块:核心模块,处理预约逻辑,包括库存控制、并发处理、取消规则。\n4. 签到模块:生成动态二维码,学生扫码签到,防重复签到。\n5. 统计与通知模块:统计预约和参与数据,通过站内信或WebSocket发送讲座变更通知。\n\n## 4. 系统实现\n\n### 4.1 开发环境\n\n- 操作系统:Windows 10 / Linux CentOS 7\n- 开发工具:IntelliJ IDEA + Visual Studio Code\n- 构建工具:Maven 3.6\n- 版本控制:Git\n- 部署环境:阿里云ECS,Nginx,JDK 1.8+\n\n### 4.2 关键技术实现\n\n#### 4.2.1 用户认证与授权\n\n采用Spring Security + JWT实现无状态认证。用户登录成功后生成JWT令牌,前端后续请求携带该令牌。后端通过拦截器解析令牌并设置SecurityContext,结合角色设计实现方法级权限控制注解(如@PreAuthorize)。\n\n示例代码(JWT工具类简化):\n
更新时间:2026-11-21 16:58:16
如若转载,请注明出处:http://www.original356.com/product/95.html
PRODUCT
产品列表